Simulaciones de phishing: mide y reduce el riesgo humano de tu empresa
Nuestro equipo diseña, ejecuta y reporta campañas de phishing simulado por correo, SMS y llamadas, con escenarios localizados para Chile. Usamos la plataforma Certisec Academy y te entregamos la evidencia para auditorías ISO 27001 y la Ley 21.663.
- 4 campañas al añouna por trimestre
- +200 plantillaslocalizadas para Chile
- Correo, SMS y vozy señuelos generados con IA
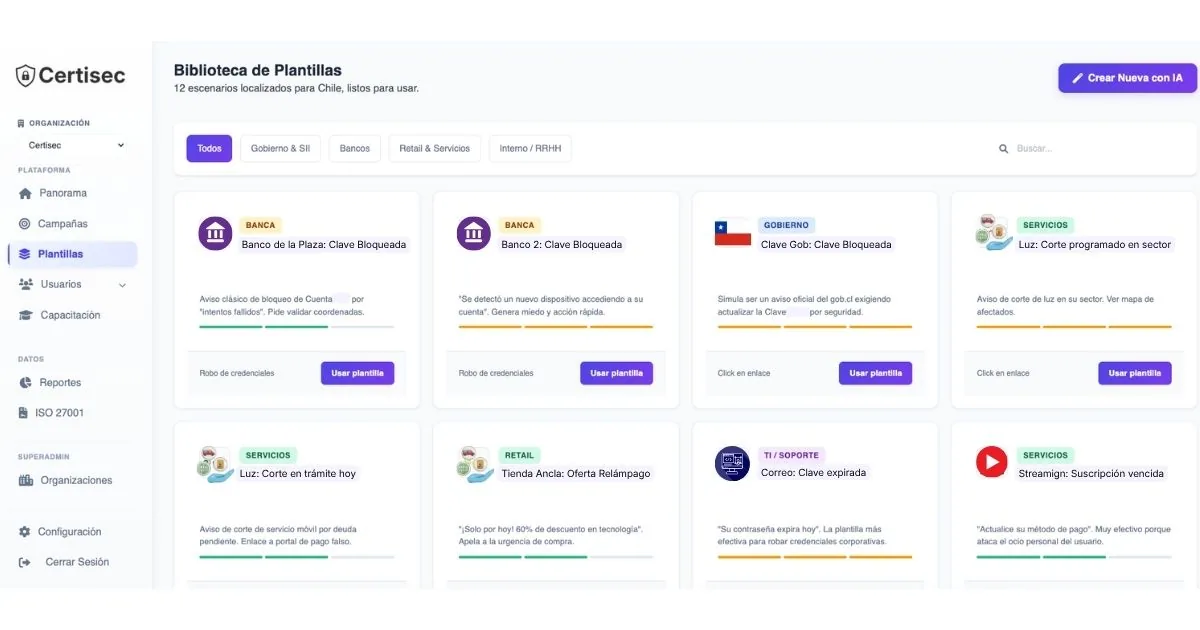
Biblioteca de plantillas por categoría en Certisec Academy, la plataforma con la que operamos el servicio.
Empresas que confían en nosotros
Más de 3 millones de titulares de datos en Chile, sumando todas ellas



Qué es una simulación de phishing y qué resuelve
Una simulación de phishing, también llamada simulacro de phishing, test de phishing o phishing testing, es un ataque controlado y autorizado: la empresa envía a sus propios colaboradores correos, SMS o llamadas falsas que imitan las técnicas de los atacantes reales. El objetivo es medir cuántas personas caen en el engaño, identificar los perfiles de alto riesgo y entrenarlos justo cuando fallan.
En Confiden360 lo prestamos como servicio gestionado. Nuestro equipo diseña, ejecuta y reporta las campañas; usamos la plataforma Certisec Academy. Tu empresa no administra software: define los objetivos, valida el calendario y recibe los resultados.
Cada campaña queda registrada como evidencia para auditorías, y quienes caen reciben un micro-curso reactivo en el momento del error.
Cuatro vectores de ataque, una sola medición
Simulamos los canales por los que los atacantes intentan entrar a una empresa, con escenarios de bancos, servicios públicos y tributarios, previsión, retail, RRHH y proveedores de nube.
Phishing por correo
Correos que imitan a bancos, servicios públicos y tributarios, previsión, RRHH y proveedores de nube, con dominios parecidos al real y urgencia fabricada.
- Dominios similares (typosquatting)
- Identidad visual creíble de cada categoría
- Urgencia fabricada y manipulación emocional
- Adjuntos maliciosos simulados
- Spear phishing personalizado por área
Smishing (SMS)
Mensajes de texto que imitan alertas bancarias, avisos de encomiendas o verificaciones de cuenta. En el teléfono, las personas bajan la guardia.
- Alertas que imitan a bancos
- Avisos falsos de despacho y encomiendas
- Alertas de seguridad de plataformas conocidas
- Mensajes de RRHH y beneficios
- Validación de identidad falsa
Vishing (llamadas)
Llamadas con guiones de ingeniería social: un técnico de TI, un ejecutivo del banco o un funcionario de un servicio público.
- Guiones de ingeniería social localizados
- Llamadas de falso soporte técnico
- Guiones de urgencia bancaria
- Protocolo de verificación para colaboradores
- Voz clonada con IAPróximamente.
Phishing generado con IA
Señuelos sin errores, personalizados con el nombre del colaborador, su área y referencias a su trabajo.
- Sin errores ortográficos ni gramaticales
- Personalización con datos del directorio
- Contexto laboral del destinatario
- Tono adaptado al cargo y al área
- Modelo en actualización continua
Cómo ejecutamos cada campaña
Cinco pasos que repetimos en cada ciclo. Tú validas los grupos y el calendario; nosotros operamos la campaña y te entregamos los resultados.
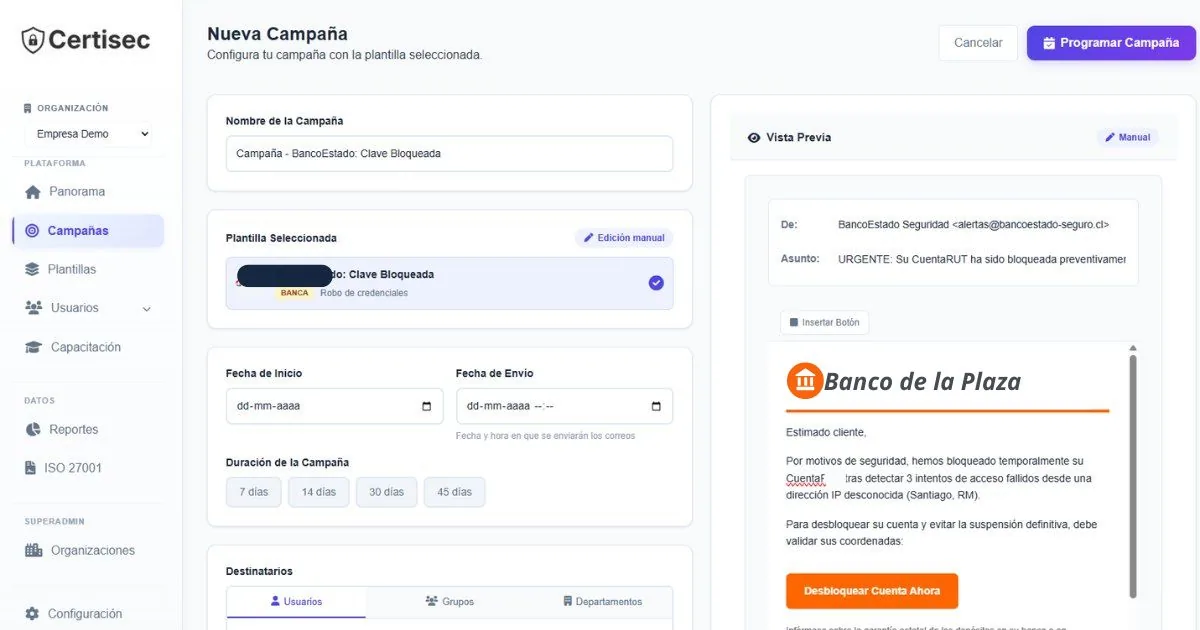
Elegimos la plantilla
Entre más de 200 plantillas localizadas para Chile, o una generada con IA para el contexto de tu empresa.
Segmentamos
Por área, cargo, nivel de riesgo o toda la organización.
Programamos
Fecha, hora y frecuencia. La plataforma envía la campaña en el momento acordado.
Medimos
Quién abrió, quién hizo clic y quién ingresó datos. El score de riesgo de cada persona se actualiza.
Educamos
Quien cae recibe un micro-curso reactivo en el momento del error; quien resiste suma puntos de experiencia.
Cada clic alimenta un score de riesgo
Construimos un perfil de riesgo individual de 0 a 100 para cada colaborador y lo actualizamos con cada campaña. RRHH y el responsable de seguridad saben dónde está el riesgo real.
- Score individual de 0 a 100
- Evolución histórica por persona, área y empresa, con tendencia mensual.
- Perfiles de alto riesgo
- Alerta cuando un colaborador supera el umbral de riesgo configurado.
- Reportes para cumplimiento
- Informe ejecutivo en PDF, listo para auditorías ISO 27001 y la Ley 21.663.
- Integración con PowerBI
- Los datos se conectan a tu herramienta de BI para armar tableros propios.
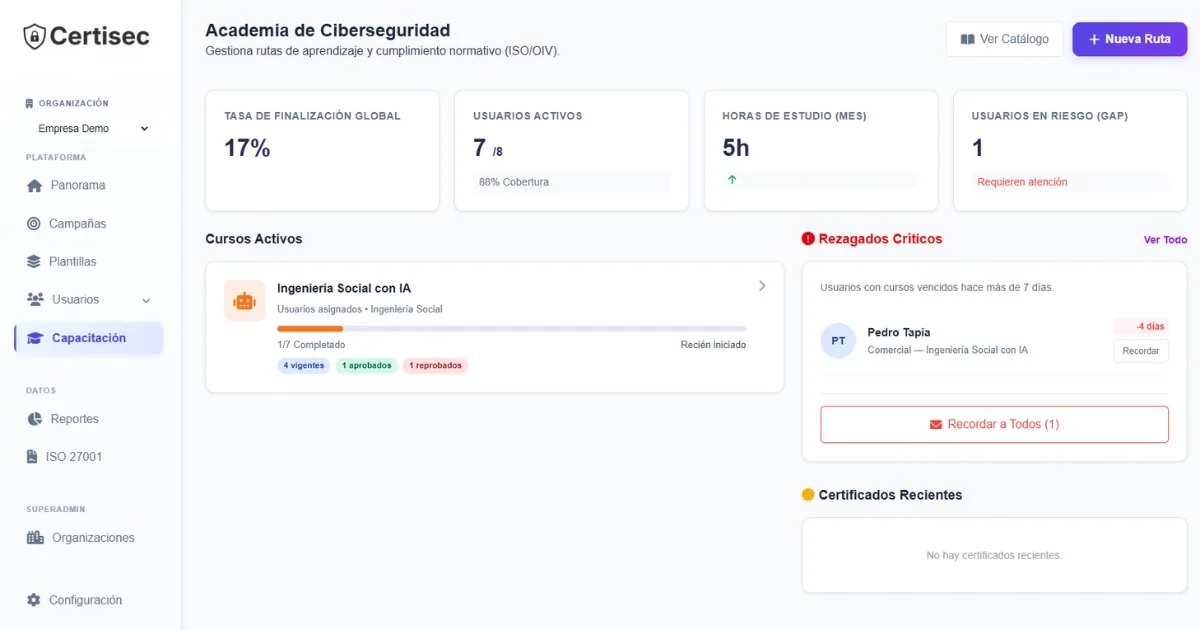
Qué medimos en cada campaña
- Tasa de apertura
- Tasa de clic
- Ingreso de credenciales
- Tasa de reporteQuién marcó el mensaje como sospechoso.
- Evolución entre campañas
Dos formas de contratar
Solo simulaciones, o simulaciones junto con capacitación. En ambas, nuestro equipo opera el servicio y te entrega los reportes.
Servicio gestionado anual de simulaciones
Cotización según el tamaño de tu organización
Para organizaciones que ya tienen la capacitación cubierta y necesitan evaluar la ingeniería social de forma periódica, con evidencia auditable para la Ley 21.663.
- 4 campañas al añoUna por trimestre.
- Segmentación en hasta 3 gruposEjecutivos, administrativos y operativos.
- Biblioteca de más de 200 plantillas localizadas para Chile
- Reporte ejecutivo después de cada campañaPDF listo para el directorio.
- Trazabilidad individual y evolución de la tasa de clic
- Evidencia exportable para la Ley 21.663
Programa integral de cultura de seguridad
Desde 30 colaboradores, con facturación anual en UF
Para organizaciones que quieren simulaciones y capacitación en un solo programa, con cursos, evaluación y certificado en Certisec Academy.
- Simulaciones de phishing, smishing y vishing
- Cursos gamificados con certificado
- Micro-cursos reactivos automáticos
- GamificaciónExperiencia, rangos e insignias.
- Score de riesgo de 0 a 100 por colaborador
- Reportes para la Ley 21.663, la Ley 21.719 e ISO 27001
¿No sabes cuál te conviene? El programa integral trabaja la cultura con simulación y capacitación; el servicio gestionado se concentra en medir y dejar evidencia cuando la capacitación ya está resuelta.
Agendar conversación inicialPreguntas frecuentes sobre la simulación de phishing
Si tu duda no está aquí, escríbenos.
Escribir por WhatsApp¿Qué es una simulación de phishing?
Es un ataque controlado y autorizado en el que la empresa envía a sus propios colaboradores correos, SMS o llamadas falsas que imitan las técnicas de los atacantes reales. Sirve para medir cuántas personas caen en el engaño, identificar perfiles de alto riesgo y entrenarlas en el momento en que fallan. También se conoce como simulacro de phishing, test de phishing o phishing testing.
¿Cómo funciona una simulación de phishing en una empresa?
Nuestro equipo la ejecuta en cinco pasos: elegimos la plantilla o la generamos con IA; segmentamos a los destinatarios por área, cargo o nivel de riesgo; programamos fecha, hora y frecuencia; medimos quién abre, hace clic, ingresa datos o reporta el mensaje; y quienes caen reciben un micro-curso reactivo. Cada campaña queda registrada como evidencia para auditorías.
¿Cuánto cuesta el servicio de simulación de phishing?
Depende del tamaño de la organización y de la modalidad. El servicio gestionado anual de simulaciones, con 4 campañas al año, se cotiza según el número de colaboradores. El programa integral de cultura de seguridad, que suma capacitación con cursos y certificado en Certisec Academy, parte desde 30 colaboradores, con facturación anual en UF. Solicita una cotización y te enviamos la propuesta.
¿Cuál es la diferencia entre phishing, smishing y vishing?
Phishing es el engaño por correo electrónico. Smishing es lo mismo por SMS o mensajería, como WhatsApp. Vishing es el engaño por llamada de voz, a veces con voces generadas por IA. Los tres son formas de ingeniería social y los tres pueden incluirse en el servicio, con escenarios localizados para Chile: bancos, servicios públicos y tributarios, previsión, retail, RRHH y proveedores de nube.
¿Qué tan realistas son las simulaciones?
Reproducen las técnicas que usan los atacantes: dominios parecidos al legítimo (typosquatting), una identidad visual creíble y urgencia fabricada. Las plantillas generadas con IA no tienen errores ortográficos y se personalizan con el nombre del colaborador, su área y su contexto de trabajo. La dificultad de cada campaña se ajusta al grupo y al objetivo de la medición.
¿Cómo se mide el resultado de una campaña?
Cada colaborador tiene un score de riesgo individual de 0 a 100 que se actualiza con cada campaña. Medimos la tasa de apertura, de clic, de ingreso de credenciales y de reporte (quién marcó el mensaje como sospechoso), y su evolución en el tiempo. Después de cada campaña entregamos un reporte ejecutivo con los perfiles de alto riesgo y la evidencia para ISO 27001 y la Ley 21.663. Los datos también se pueden conectar a PowerBI.
¿Es legal hacer simulaciones de phishing a los colaboradores en Chile?
Sí, cuando se hacen dentro de la propia empresa, con su autorización y con fines de formación: es una práctica habitual de concientización en seguridad. La Ley 21.663 (Marco de Ciberseguridad) e ISO 27001 (control A.6.3, concientización, educación y formación) exigen medidas de concientización y capacitación; las simulaciones de phishing son una forma medible de ejecutarlas y evidenciarlas. La empresa es responsable del programa y Confiden360 opera el servicio por encargo suyo. Los resultados individuales se entregan solo a la organización y no se comparten con terceros.
Mide el riesgo humano de tu empresa con evidencia.
Cuéntanos cuántos colaboradores tienes y qué necesitas demostrar. Te proponemos la modalidad y el calendario de campañas.