Empresas que confían en nosotros


El reglamento publicado en septiembre de 2026 define exactamente qué debe contener un programa de cumplimiento certificable. Lo implementamos completo y dejamos tu expediente listo para presentar ante la Agencia de Protección de Datos Personales.
Un Modelo de Prevención de Infracciones, abreviado MPI, es un programa de cumplimiento que cualquier responsable de datos puede adoptar voluntariamente, que la Agencia de Protección de Datos Personales puede certificar por tres años, y que la ley contempla como circunstancia atenuante de las sanciones.
No reemplaza la adecuación a la ley. La formaliza, la hace auditable y la deja acreditada en un registro público.
La sigla MPI se usa en Chile por analogía con el MPD —el Modelo de Prevención de Delitos de la Ley 20.393— pero son programas distintos, con leyes, infracciones y certificadores distintos. Más abajo está la comparación completa entre ambos.

El reglamento ya está publicado y la Ley 21.719 rige desde el 1 de diciembre de 2026. Cuatro razones para adelantar la decisión.
La ley considera la adopción del modelo al graduar las sanciones. Es la única defensa estructural disponible frente a una fiscalización.
Las entidades con certificación vigente quedan en el Registro Nacional de Sanciones y Cumplimiento, de acceso público. Es una señal verificable frente a clientes y licitaciones.
Las empresas grandes empezarán a exigir el modelo a sus proveedores por contrato, igual que ocurrió con la Ley 20.393.
Quien parte antes queda cubierto antes. El reglamento fija una vigencia de tres años renovable, con supervisión de la Agencia durante todo el período.
El reglamento exige que la matriz de riesgos del modelo se construya considerando la graduación de las sanciones previstas en la ley (DS 662, art. 3 letra e). Por eso el punto de partida no es un catálogo genérico de riesgos de seguridad, sino la escala sancionatoria concreta.
| Categoría | Multa máxima | Ejemplos típicos |
|---|---|---|
| Leve Art. 34 bis |
Amonestación escrita o multa de hasta 5.000 UTM | Incumplimientos formales o de transparencia: no mantener el registro de actividades de tratamiento, defectos en la información al titular, no responder una solicitud ARSOP en plazo. |
| Grave Art. 34 ter |
Multa de hasta 10.000 UTM | Tratar datos sin base de licitud, no notificar una brecha de seguridad, incumplir las obligaciones del encargado, transferencias internacionales sin resguardos. |
| Gravísima Art. 34 quáter |
Multa de hasta 20.000 UTM | Tratamiento fraudulento de datos, vulneración deliberada de datos sensibles, entrega de información falsa a la Agencia, uso de datos para fines incompatibles con grave perjuicio al titular. |
Para responsables que no sean empresa de menor tamaño según la Ley 20.416 y que reincidan, la multa puede llegar a lo más alto entre el triple del monto base o un porcentaje de los ingresos anuales por ventas y servicios del último año calendario: 2% en infracciones graves y 4% en gravísimas.
Si la infracción no se subsana en el plazo que fije la Agencia, se aplica un recargo del 50% sobre la multa cursada. A eso se suman sanciones accesorias como la suspensión de operaciones de tratamiento y la inscripción en el registro público de sanciones.
La ley contempla la adopción del modelo como circunstancia atenuante al graduar la sanción. No es una inmunidad ni un seguro: el responsable sigue respondiendo. Lo que cambia es la posición en la que llega a la fiscalización.
Sin modelo, la discusión ante la Agencia es sobre hechos. Con un modelo implementado y certificado, hay un programa documentado, una matriz de riesgos que anticipó ese proceso, un delegado con plan anual y rendición de cuentas, un canal de denuncia que operó y —si corresponde— una autodenuncia previa conforme al artículo 36 N° 4 de la Ley 19.628. Esa es la diferencia entre discutir el hecho y discutir la graduación.
Ver el detalle completo de multas y sanciones de la Ley 21.719 →
Partimos de la base de que ya existe un RAT, bases de licitud documentadas, políticas y procesos ARSOP operando.
Si aún no lo tienes, el punto de partida es la Adecuación a la Ley 21.719. Si ya trabajaste con nosotros en la adecuación, el modelo se construye sobre lo que ya existe y el alcance se reduce.
Si no tienes claro en qué punto estás, revisa las dos etapas del cumplimiento antes de decidir.
Nueve elementos que el reglamento exige y que no están cubiertos por una adecuación estándar.
Acta de designación por la máxima autoridad, definición de autonomía, línea de reporte directa, medios y facultades, y análisis de conflicto de interés.
Los once campos que exige el reglamento, levantados sobre tu RAT existente: tipo de datos, ámbito territorial, categorías de bases, titulares, fines, fuentes, base de licitud, cesiones, transferencias internacionales, plazos de supresión y decisiones automatizadas.
Identificación de los procesos que generan o incrementan el riesgo de infracción, y matriz construida según la graduación de sanciones que establece la ley.
Procedimientos específicos para que quienes intervienen en los tratamientos ejecuten sus tareas de una forma que prevenga la infracción.
Mecanismo de denuncia ante el delegado, con reserva de identidad garantizada y protección expresa contra represalias.
Sanciones administrativas internas y procedimiento sancionatorio por incumplimiento del programa, con la variante aplicable a organismos públicos.
Procedimientos de notificación de brechas a la Agencia y a los titulares, y mecanismo formal de autodenuncia.
Anexos de contrato de trabajo y de prestación de servicios, incorporación al reglamento interno de orden, higiene y seguridad, y cumplimiento de las medidas de publicidad del Código del Trabajo. Firma electrónica masiva incluida.
Carpeta completa y ordenada según los requisitos del reglamento, lista para presentar ante la Agencia, más el plan anual de trabajo del delegado y su modelo de rendición de cuentas.
Cada tramo es un paquete de alcance cerrado. El tramo que te corresponde se define en la evaluación inicial.
| Esencial | Corporativo | Grupo Empresarial | |
|---|---|---|---|
| Para | MiPymes y organizaciones de estructura simple | Empresas con múltiples áreas y proveedores | Holdings y empresas relacionadas bajo un mismo controlador |
| Trabajadores | Hasta 50 | 50 a 500 | Más de 500 o varias razones sociales |
| Procesos de tratamiento | Hasta 15 | Hasta 40 | Sin tope, por alcance definido |
| Sedes | 1 | Hasta 3 | Múltiples |
| Delegado | El dueño o máxima autoridad puede asumirlo | Delegado designado o DPD Virtual | Delegado único para todo el grupo |
| Datos sensibles / decisiones automatizadas / transferencias internacionales | Alcance acotado | Incluido | Incluido |
| Plazo estimado | 4 a 6 semanas | 6 a 10 semanas | 10 a 14 semanas |
El reglamento prohíbe que el delegado de protección de datos realice actividades que estén sujetas a su propia supervisión. Es un conflicto de interés que un fiscalizador puede levantar.
Por eso separamos los roles: el equipo que implementa tu modelo no es el que después ejerce como delegado. Es una distinción que pocos hacen y que sostiene la validez del modelo.
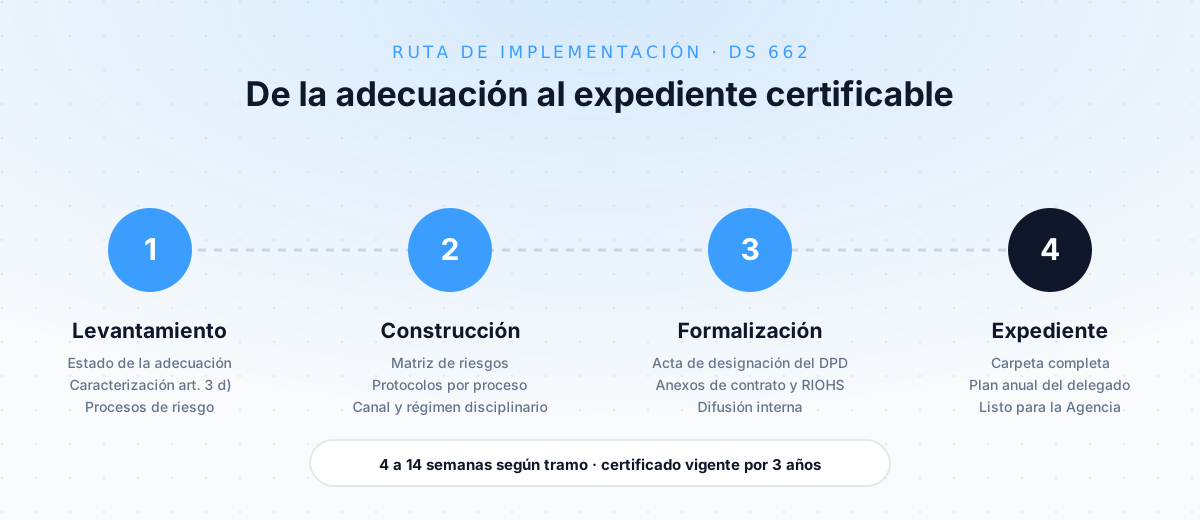
El mismo método de trabajo de la adecuación, aplicado al programa de cumplimiento.
Revisión del estado de adecuación, identificación de procesos de riesgo, definición del alcance y del tramo.
Matriz de riesgos, protocolos, canal de denuncias, régimen disciplinario y estatuto del delegado.
Anexos contractuales, reglamento interno, difusión al personal y capacitación.
Armado del expediente de certificación, revisión final y acompañamiento en la presentación ante la Agencia.
Los organismos públicos deben designar como delegado a un funcionario de su dotación vigente. No podemos ocupar el cargo, pero sí implementar el modelo completo, formar al funcionario designado y dejar el expediente listo.
Trabajamos con organismos públicos a través de Mercado Público. Contacto para sector público →
Es la confusión más frecuente en las áreas de compliance chilenas, y es razonable: la estructura se parece mucho. Pero son dos programas distintos, con leyes distintas, infracciones distintas y certificadores distintos. Tener un MPD de la Ley 20.393 no significa tener un Modelo de Prevención de Infracciones.
| Modelo de Prevención de Infracciones (MPI) | Modelo de Prevención de Delitos (MPD) | |
|---|---|---|
| Norma | Ley 21.719, arts. 49 a 53 incorporados a la Ley 19.628 · reglamento DS 662 | Ley 20.393 sobre responsabilidad penal de las personas jurídicas |
| Qué previene | Infracciones administrativas a la normativa de protección de datos personales (arts. 34 bis, 34 ter y 34 quáter) | Delitos del catálogo de la Ley 20.393: cohecho, lavado de activos, receptación, financiamiento del terrorismo, delitos económicos y ambientales, entre otros |
| Responsabilidad | Administrativa, ante la Agencia de Protección de Datos Personales | Penal de la persona jurídica, ante tribunales |
| Rol de gobernanza | Delegado de Protección de Datos, designado por la máxima autoridad, con autonomía y prohibición de supervisar su propio trabajo | Encargado de Prevención de Delitos, designado por el máximo órgano de administración, con autonomía respecto de la administración |
| Quién certifica | La Agencia de Protección de Datos Personales, directamente | Empresas certificadoras externas registradas ante la CMF |
| Vigencia del certificado | Tres años, renovable (DS 662, art. 15) | Hasta dos años según la regulación aplicable |
| Registro público | Registro Nacional de Sanciones y Cumplimiento, administrado por la Agencia | No existe un registro público equivalente administrado por el Estado |
| Efecto del programa | Circunstancia atenuante al graduar la sanción administrativa | Puede eximir o atenuar la responsabilidad penal de la persona jurídica |
| Adopción | Voluntaria, pero no exime del deber de cumplir la Ley 19.628 | Voluntaria, con fuerte presión contractual y de mercado |
Comparación ampliada: MPI vs. Modelo de Prevención de Delitos, artículo por artículo →
El programa se construye sobre la adecuación y se sostiene con la operación diaria del cumplimiento.
Agenda una sesión de 30 minutos sin costo. Revisamos tu estado de adecuación, definimos el tramo que corresponde y te decimos con franqueza si el modelo es el paso correcto para tu organización hoy.