Privacidad · Ley 21.719
Todo sobre la nueva Ley 21.719 de Protección de Datos Personales de Chile: obligaciones, plazos, sanciones e implementación práctica.
Qué es el Modelo de Prevención de Infracciones (MPI) de la Ley 21.719
Definición, los nueve componentes que exige el DS 662, quién certifica y por cuánto tiempo, y por qué el modelo no reemplaza la adecuación obligatoria.
Leer guía →
MPI vs. Modelo de Prevención de Delitos: qué se reutiliza y qué no
Dos programas que se parecen y no son lo mismo. Comparación completa y mapa exacto de qué componentes de tu MPD puedes aprovechar.
Ver comparación →
Cómo certificar el Modelo de Prevención de Infracciones ante la Agencia
Qué contiene el expediente, cómo se tramita, cuánto dura el certificado, qué implica la supervisión y en qué casos la Agencia puede revocarlo.
Leer artículo →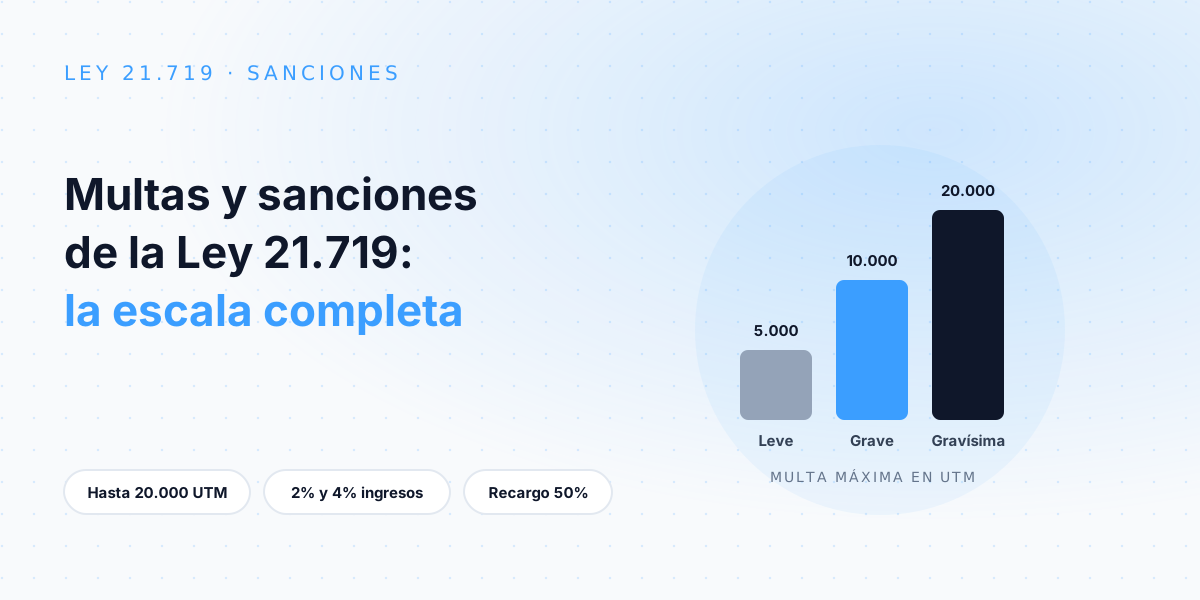
Multas y sanciones de la Ley 21.719: la escala completa
Leves hasta 5.000 UTM, graves hasta 10.000 UTM y gravísimas hasta 20.000 UTM, más reincidencia sobre facturación, recargos y sanciones accesorias.
Ver la escala →
Las 11 obligaciones clave de la Ley 21.719 antes de diciembre 2026
RAT, EIPD, DPD, gestión de brechas, derechos ARSOP, transferencias internacionales, sanciones de hasta UF 20.000. Lo que toda empresa chilena debe cumplir.
Leer artículo →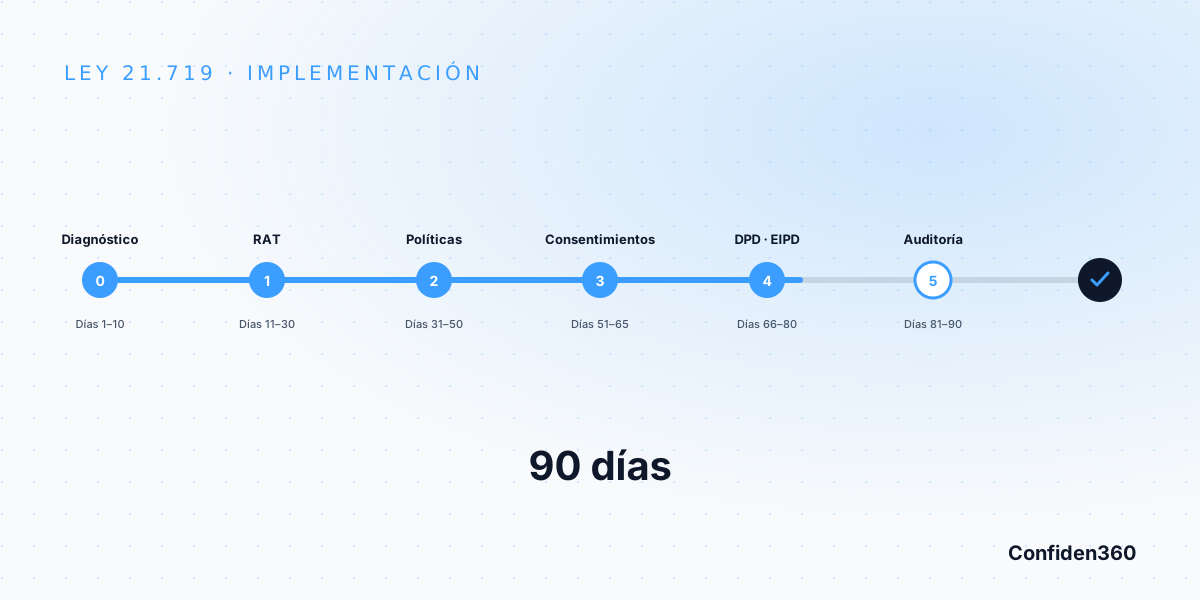
Roadmap de 90 días para implementar la Ley 21.719 sin paralizar tu operación
Plan ejecutable en 6 fases con entregables, equipo mínimo y software requerido. Diagnóstico, RAT, políticas, consentimientos, capacitación y auditoría.
Ver roadmap →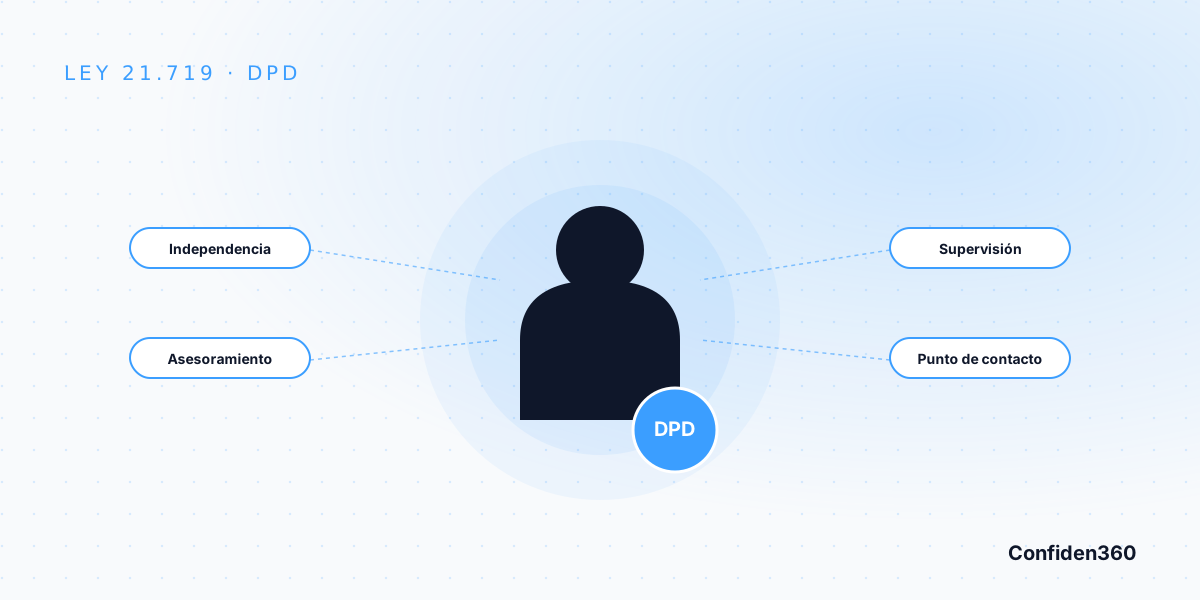
DPO, DPD y Encargado: cuándo es obligatorio según la Ley 21.719
Diferencias entre Responsable, Encargado y DPD, perfil profesional requerido, modalidades (interno vs virtual) y comparación con DPO GDPR.
Leer artículo →
Software para Ley 21.719: 8 funcionalidades imprescindibles
Por qué Excel no escala. Las 8 funcionalidades clave que debe tener un software de protección de datos: RAT, consentimientos, derechos ARSOP, brechas, EIPD, proveedores y más.
Ver funcionalidades →